Domain dgda.de kaufen?
Wir ziehen mit dem Projekt
dgda.de um.
Sind Sie am Kauf der Domain
dgda.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dgda.de kaufen?
Was ist ein CIO?
Ein CIO ist ein Chief Information Officer, also der Leiter der IT-Abteilung eines Unternehmens. Diese Person ist für die Entwicklung und Umsetzung der IT-Strategie verantwortlich, um die Geschäftsziele zu unterstützen. Der CIO überwacht die technologischen Ressourcen, die Sicherheit der Systeme und die Implementierung neuer Technologien. Er arbeitet eng mit anderen Führungskräften zusammen, um sicherzustellen, dass die IT-Strategie mit den Unternehmenszielen übereinstimmt. Insgesamt ist der CIO eine Schlüsselperson, die die technologische Vision und Richtung eines Unternehmens lenkt. **
Welche Maßnahmen können Unternehmen ergreifen, um die Datenschutz-Compliance sicherzustellen und die Sicherheit personenbezogener Daten zu gewährleisten?
Unternehmen können Datenschutzrichtlinien implementieren, Schulungen für Mitarbeiter anbieten und regelmäßige Überprüfungen der Datenschutzmaßnahmen durchführen. Zudem sollten sie sicherstellen, dass nur autorisierte Personen Zugriff auf personenbezogene Daten haben und geeignete Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen implementieren. Es ist auch wichtig, Datenschutzverletzungen schnell zu identifizieren und zu melden, um angemessen darauf reagieren zu können. **

Ähnliche Suchbegriffe für CIO
Top-Angebote
Produkte zum Begriff CIO:
-
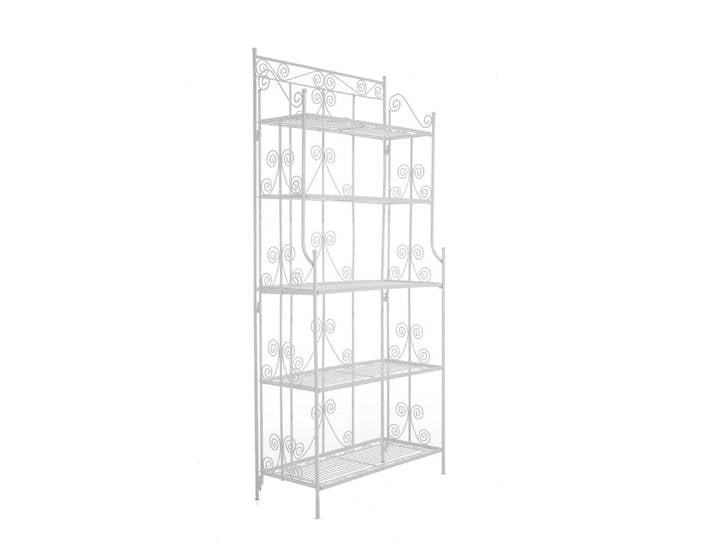
TPFGarden Standregal Cio - bronze StückTPFGarden Standregal Cio - bronze Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
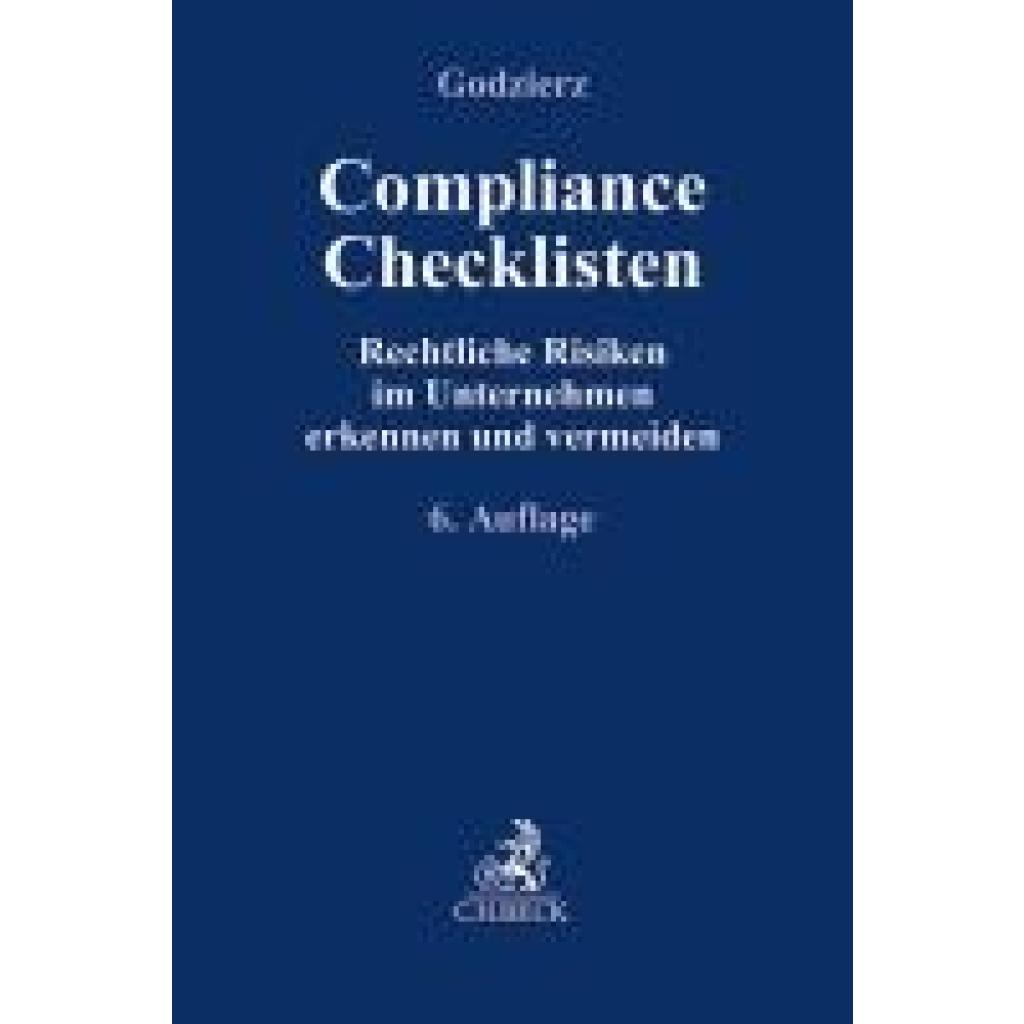
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7655-5PX41-1AX0 SIMATIC CFU CIO HART mit Aluminiumgehäuse CFU CFU CIO HART mit Aluminiumgehäuse 6ES76555PX411AX0SIMATIC CFU CIO HART mit Alugehäuse, Bundle bestehend aus: 1x SIMATIC CFU CIO HART (6ES7655-5PX41-1XX0), 1x Alugehäuse mit Kabelverschraubungen, Schirmschiene, Schirmklemmen, vormontiert und geprüft5467,65 €*Versand: 20,84 €Sichere Weiterleitung zum Anbieter



-
Welches Gesetz regelt den Umgang mit personenbezogenen Daten?
Das Gesetz, das den Umgang mit personenbezogenen Daten regelt, ist die Datenschutz-Grundverordnung (DSGVO). Die DSGVO ist eine EU-Verordnung, die am 25. Mai 2018 in Kraft getreten ist und die Verarbeitung personenbezogener Daten in der Europäischen Union regelt. Sie legt fest, wie personenbezogene Daten erhoben, gespeichert, verarbeitet und geschützt werden müssen. Unternehmen und Organisationen, die personenbezogene Daten verarbeiten, müssen die Vorschriften der DSGVO einhalten, um die Privatsphäre und die Rechte der betroffenen Personen zu schützen. Die DSGVO gilt für alle Unternehmen, unabhhängig von ihrer Größe oder ihrem Standort, die personenbezogene Daten von EU-Bürgern verarbeiten. **
-
Was versteht man laut Gesetz unter Speichern von Daten?
Was versteht man laut Gesetz unter Speichern von Daten? Gemäß dem Datenschutzgesetz bezieht sich das Speichern von Daten auf das Erfassen, Aufbewahren und Verarbeiten von Informationen in elektronischer oder physischer Form. Dies umfasst alle Arten von personenbezogenen Daten, wie Namen, Adressen, Telefonnummern und E-Mail-Adressen. Unternehmen und Organisationen sind gesetzlich verpflichtet, sicherzustellen, dass die gespeicherten Daten angemessen geschützt und nur für legitime Zwecke verwendet werden. Verstöße gegen diese Datenschutzbestimmungen können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen und Schadenersatzforderungen. Daher ist es wichtig, dass Unternehmen und Einzelpersonen die gesetzlichen Anforderungen zum Speichern von Daten einhalten. **
-
Wie können Unternehmen das Risiko von Cyberangriffen minimieren, um die Sicherheit ihrer Daten zu gewährleisten?
Unternehmen können das Risiko von Cyberangriffen minimieren, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter durchführen, um sie über potenzielle Bedrohungen aufzuklären und bewusst zu machen. Des Weiteren sollten sie eine robuste Firewall und Antivirensoftware implementieren, um ihre Netzwerke und Systeme zu schützen. Zudem ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Schließlich sollten Unternehmen auch eine umfassende Notfallplanung entwickeln, um im Falle eines Cyberangriffs schnell und effektiv reagieren zu können. **
-
Wie können Unternehmen das Risiko von Cyberangriffen minimieren, um die Sicherheit ihrer Daten zu gewährleisten?
Unternehmen können das Risiko von Cyberangriffen minimieren, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Firewall und Antivirensoftware implementieren, um potenzielle Angriffe abzuwehren. Die regelmäßige Aktualisierung von Software und Betriebssystemen ist ebenfalls wichtig, um Sicherheitslücken zu schließen. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Welches Gesetz regelt den Umgang mit personenbezogenen Daten von Menschen?
Welches Gesetz regelt den Umgang mit personenbezogenen Daten von Menschen? Das wichtigste Gesetz, das den Umgang mit personenbezogenen Daten regelt, ist die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union. Die DSGVO legt fest, wie personenbezogene Daten erhoben, verarbeitet, gespeichert und geschützt werden müssen. Sie gilt für alle Unternehmen und Organisationen, die personenbezogene Daten von EU-Bürgern verarbeiten. Die DSGVO enthält Bestimmungen zum Schutz der Privatsphäre und der Rechte der betroffenen Personen, wie das Recht auf Auskunft, Berichtigung und Löschung ihrer Daten. Unternehmen, die gegen die DSGVO verstoßen, können mit hohen Geldstrafen belegt werden. **
Wie können Unternehmen das Risiko von Cyberangriffen minimieren, um die Sicherheit ihrer digitalen Daten zu gewährleisten?
Unternehmen können das Risiko von Cyberangriffen minimieren, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Bedrohungen und Sicherheitspraktiken zu informieren. Zudem sollten sie eine starke Firewall und Antivirensoftware implementieren, um ihre Netzwerke und Systeme zu schützen. Die regelmäßige Aktualisierung von Software und Betriebssystemen ist ebenfalls wichtig, um Schwachstellen zu beheben und Angriffe zu verhindern. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Verschlüsselung sensibler Daten ein weiterer wichtiger Schritt, um die Sicherheit digitaler Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff CIO:
-
Siemens 6ES7655-5PX41-1XX0 SIMATIC CFU CIO HART CFU CFU CIO HART 6ES76555PX411XX0SIMATIC Compact Field Unit CIO HART Edition mit 16x frei konfigurierbaren Kanälen (AI, AQ, HART, DI 24VDC, DI NAMUR, DQ 24VDC 0,5/2A, Counter) Installation bis Ex-Zone 2 Kanaldiagnose PROFINET Interface, Einsatz von PROFINET Busadapter Configuration in Run (CiR) Medienredundanz (MRP) PROFINET Systemredundanz (S2) Temperaturbereich -40 bis +70°C Conformal Coating Montage auf 35mm Hutschiene3614,18 €*Versand: 13,73 €Sichere Weiterleitung zum Anbieter
-
TPFGarden Standregal Cio - weiß StückTPFGarden Standregal Cio - weiß Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg171,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TPFGarden Standregal Cio - bronze StückTPFGarden Standregal Cio - bronze Stück. TPFGarden Standregal Cio - Klappbar Das Pflanzenregal Cio ist nicht aus dünnwandigem Blech, sondern aus extrem stabilem und dickem Eisenrohr. Die Qualität ist sehr gut. Es wird aus wenigen Teilen zusammengesetzt und ist sehr stabil. Eine Beschichtung (pulverbeschichtetes Eisen) macht dieses Klappregal sehr hochwertig und extrem langlebig. Die liebevollen Verzierungen im Landhausstil sehen sehr schön aus und verleihen einen antiken Charakter. Das Regal kann bei Bedarf zusammengeklappt werden! Dieses Blumenregal ist nicht nur ein idealer Ort für Ihre wertvollen Pflanzen, sondern trägt mit seinem zeitlosen Design auch zu einer dekorativen Gestaltung Ihre Wohnung oder Balkonen, Terrassen, Wintergärten, Parks und Gärten bei. Unser Blumenständer ist erhältlich in den Farben: Antik-braun Antik-weiß Antik-creme Antik-grün Bronze Schwarz Weiß Ca. Maße: Gesamthöhe: 173 cm Gesamtbreite: 74,5 cm Gesamttiefe: 34,5 cm Höhe Regalböden: 140, 113, 79, 44, 10 cm Ablageflächen: Unteren 3: 32 x 70,5 cm Oberen 2: 26 x 70,5 cm Abstand zwischen Ablageflächen: 34 cm (Abstand zw. den oberen: 27 cm) Rohrdurchmesser: 1 cm Max. Belastbarkeit: 25 kg Tragkraft je Etage: 5 kg165,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein CIO?
Ein CIO ist ein Chief Information Officer, also der Leiter der IT-Abteilung eines Unternehmens. Diese Person ist für die Entwicklung und Umsetzung der IT-Strategie verantwortlich, um die Geschäftsziele zu unterstützen. Der CIO überwacht die technologischen Ressourcen, die Sicherheit der Systeme und die Implementierung neuer Technologien. Er arbeitet eng mit anderen Führungskräften zusammen, um sicherzustellen, dass die IT-Strategie mit den Unternehmenszielen übereinstimmt. Insgesamt ist der CIO eine Schlüsselperson, die die technologische Vision und Richtung eines Unternehmens lenkt. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenschutz-Compliance sicherzustellen und die Sicherheit personenbezogener Daten zu gewährleisten?
Unternehmen können Datenschutzrichtlinien implementieren, Schulungen für Mitarbeiter anbieten und regelmäßige Überprüfungen der Datenschutzmaßnahmen durchführen. Zudem sollten sie sicherstellen, dass nur autorisierte Personen Zugriff auf personenbezogene Daten haben und geeignete Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen implementieren. Es ist auch wichtig, Datenschutzverletzungen schnell zu identifizieren und zu melden, um angemessen darauf reagieren zu können. **
-
Welches Gesetz regelt den Umgang mit personenbezogenen Daten?
Das Gesetz, das den Umgang mit personenbezogenen Daten regelt, ist die Datenschutz-Grundverordnung (DSGVO). Die DSGVO ist eine EU-Verordnung, die am 25. Mai 2018 in Kraft getreten ist und die Verarbeitung personenbezogener Daten in der Europäischen Union regelt. Sie legt fest, wie personenbezogene Daten erhoben, gespeichert, verarbeitet und geschützt werden müssen. Unternehmen und Organisationen, die personenbezogene Daten verarbeiten, müssen die Vorschriften der DSGVO einhalten, um die Privatsphäre und die Rechte der betroffenen Personen zu schützen. Die DSGVO gilt für alle Unternehmen, unabhhängig von ihrer Größe oder ihrem Standort, die personenbezogene Daten von EU-Bürgern verarbeiten. **
-
Was versteht man laut Gesetz unter Speichern von Daten?
Was versteht man laut Gesetz unter Speichern von Daten? Gemäß dem Datenschutzgesetz bezieht sich das Speichern von Daten auf das Erfassen, Aufbewahren und Verarbeiten von Informationen in elektronischer oder physischer Form. Dies umfasst alle Arten von personenbezogenen Daten, wie Namen, Adressen, Telefonnummern und E-Mail-Adressen. Unternehmen und Organisationen sind gesetzlich verpflichtet, sicherzustellen, dass die gespeicherten Daten angemessen geschützt und nur für legitime Zwecke verwendet werden. Verstöße gegen diese Datenschutzbestimmungen können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen und Schadenersatzforderungen. Daher ist es wichtig, dass Unternehmen und Einzelpersonen die gesetzlichen Anforderungen zum Speichern von Daten einhalten. **
Ähnliche Suchbegriffe für CIO
-
Siemens 6ES7655-5PX41-1AX0 SIMATIC CFU CIO HART mit Aluminiumgehäuse CFU CFU CIO HART mit Aluminiumgehäuse 6ES76555PX411AX0SIMATIC CFU CIO HART mit Alugehäuse, Bundle bestehend aus: 1x SIMATIC CFU CIO HART (6ES7655-5PX41-1XX0), 1x Alugehäuse mit Kabelverschraubungen, Schirmschiene, Schirmklemmen, vormontiert und geprüft5467,65 €*Versand: 20,84 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen das Risiko von Cyberangriffen minimieren, um die Sicherheit ihrer Daten zu gewährleisten?
Unternehmen können das Risiko von Cyberangriffen minimieren, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter durchführen, um sie über potenzielle Bedrohungen aufzuklären und bewusst zu machen. Des Weiteren sollten sie eine robuste Firewall und Antivirensoftware implementieren, um ihre Netzwerke und Systeme zu schützen. Zudem ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um Schwachstellen zu identifizieren und zu beheben. Schließlich sollten Unternehmen auch eine umfassende Notfallplanung entwickeln, um im Falle eines Cyberangriffs schnell und effektiv reagieren zu können. **
-
Wie können Unternehmen das Risiko von Cyberangriffen minimieren, um die Sicherheit ihrer Daten zu gewährleisten?
Unternehmen können das Risiko von Cyberangriffen minimieren, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter durchführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken auf dem Laufenden zu halten. Zudem sollten sie eine starke Firewall und Antivirensoftware implementieren, um potenzielle Angriffe abzuwehren. Die regelmäßige Aktualisierung von Software und Betriebssystemen ist ebenfalls wichtig, um Sicherheitslücken zu schließen. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Welches Gesetz regelt den Umgang mit personenbezogenen Daten von Menschen?
Welches Gesetz regelt den Umgang mit personenbezogenen Daten von Menschen? Das wichtigste Gesetz, das den Umgang mit personenbezogenen Daten regelt, ist die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union. Die DSGVO legt fest, wie personenbezogene Daten erhoben, verarbeitet, gespeichert und geschützt werden müssen. Sie gilt für alle Unternehmen und Organisationen, die personenbezogene Daten von EU-Bürgern verarbeiten. Die DSGVO enthält Bestimmungen zum Schutz der Privatsphäre und der Rechte der betroffenen Personen, wie das Recht auf Auskunft, Berichtigung und Löschung ihrer Daten. Unternehmen, die gegen die DSGVO verstoßen, können mit hohen Geldstrafen belegt werden. **
-
Wie können Unternehmen das Risiko von Cyberangriffen minimieren, um die Sicherheit ihrer digitalen Daten zu gewährleisten?
Unternehmen können das Risiko von Cyberangriffen minimieren, indem sie regelmäßige Sicherheitsschulungen für ihre Mitarbeiter anbieten, um sie über die neuesten Bedrohungen und Sicherheitspraktiken zu informieren. Zudem sollten sie eine starke Firewall und Antivirensoftware implementieren, um ihre Netzwerke und Systeme zu schützen. Die regelmäßige Aktualisierung von Software und Betriebssystemen ist ebenfalls wichtig, um Schwachstellen zu beheben und Angriffe zu verhindern. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Verschlüsselung sensibler Daten ein weiterer wichtiger Schritt, um die Sicherheit digitaler Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.